
Loading

2020-10-29 11:29:00

本篇是系列文章的第一篇:政府機(jī)構(gòu)如何監(jiān)管App運(yùn)營商?
一、App監(jiān)管規(guī)則陸續(xù)出臺
2019年1月25日,中央網(wǎng)信辦、工信部、公安部、市場監(jiān)管總局四部門聯(lián)合發(fā)布《關(guān)于開展App違法違規(guī)收集使用個人信息專項治理的公告》(以下簡稱《公告》)。《公告》指出為保障個人信息安全,維護(hù)廣大網(wǎng)民合法權(quán)益,四部門決定,自2019年1月至12月,在全國范圍組織開展 App 違法違規(guī)收集使用個人信息專項治理活動。《公告》同時指出,全國信息安全標(biāo)準(zhǔn)化技術(shù)委員會、中國消費(fèi)者協(xié)會、中國互聯(lián)網(wǎng)協(xié)會、中國網(wǎng)絡(luò)空間安全協(xié)會成立App違法違規(guī)收集使用個人信息專項治理工作組(以下簡稱“App專項治理工作組”),具體推動App違法違規(guī)收集使用個人信息評估工作,App合規(guī)監(jiān)管自此拉開帷幕。
《公告》發(fā)布后不久,2019年3月1日,App專項治理工作組在其運(yùn)營的“App個人信息舉報”微信公眾號上發(fā)布《App違法違規(guī)收集使用個人信息自評估指南》(以下簡稱《自評估指南》),《自評估指南》從“隱私政策文本”“App 收集使用個人信息行為”“App 運(yùn)營者對用戶權(quán)利的保障”三大評估面入手,列舉了App合規(guī)收集個人信息的9個評估項,32個評估點,以此指導(dǎo)App運(yùn)營者對其收集使用個人信息的情況進(jìn)行自查自糾。
《自評估指南》的目的在于引導(dǎo)App運(yùn)營商自覺做好合規(guī)收集個人信息工作,市場監(jiān)管總局、中央網(wǎng)信辦在此基礎(chǔ)上,于2019年3月13日發(fā)布《關(guān)于開展App安全認(rèn)證工作的公告》(以下簡稱《App安全認(rèn)證》)和《移動互聯(lián)網(wǎng)應(yīng)用程序(App)安全認(rèn)證實施規(guī)則》(以下簡稱《App安全認(rèn)證實施規(guī)則》),進(jìn)一步提出App運(yùn)營商不僅要做好合規(guī)工作,還鼓勵其申請安全認(rèn)證。其中,《App安全認(rèn)證》規(guī)定:從事 App 安全認(rèn)證的認(rèn)證機(jī)構(gòu)為中國網(wǎng)絡(luò)安全審查技術(shù)與認(rèn)證中心,檢測機(jī)構(gòu)由認(rèn)證機(jī)構(gòu)根據(jù)認(rèn)證業(yè)務(wù)需要和技術(shù)能力確定。《App安全認(rèn)證實施規(guī)則》主要從認(rèn)證模式、認(rèn)證程序、認(rèn)證時限、認(rèn)證證書、認(rèn)證證書和認(rèn)證標(biāo)志的使用和管理等多個方面規(guī)定App運(yùn)營商申請安全認(rèn)證的操作指南。
上述《自評估指南》、《App安全認(rèn)證》和《App安全認(rèn)證實施規(guī)則》從App運(yùn)營商內(nèi)部發(fā)力,通過激發(fā)企業(yè)內(nèi)部動力督促其做好合規(guī)方案。在外部監(jiān)管上,App專項治理工作組在2019年5月5日發(fā)布了《App違法違規(guī)收集使用個人信息行為認(rèn)定方法(征求意見稿)》(以下簡稱《認(rèn)定方法》),《認(rèn)定方法》從外部監(jiān)管施壓,迫使企業(yè)完成信息收集的合規(guī)整改。《認(rèn)定方法》總結(jié)了過去半年各類App運(yùn)營商違法違規(guī)收集個人信息的突出問題,歸納出“沒有公開收集使用規(guī)則的情形”“沒有明示收集使用個人信息的目的、方式和范圍的情形”“未經(jīng)同意收集使用個人信息的情形”“違反必要性原則,收集與其提供的服務(wù)無關(guān)的個人信息的情形”“未經(jīng)同意向他人提供個人信息的情形”“未按法律規(guī)定提供刪除或更正個人信息功能的情形”“侵犯未成年人在網(wǎng)絡(luò)空間合法權(quán)益的情形”等7種認(rèn)定類型,只要符合7種認(rèn)定類型的App運(yùn)營商,都將落入合規(guī)整改范圍之列。
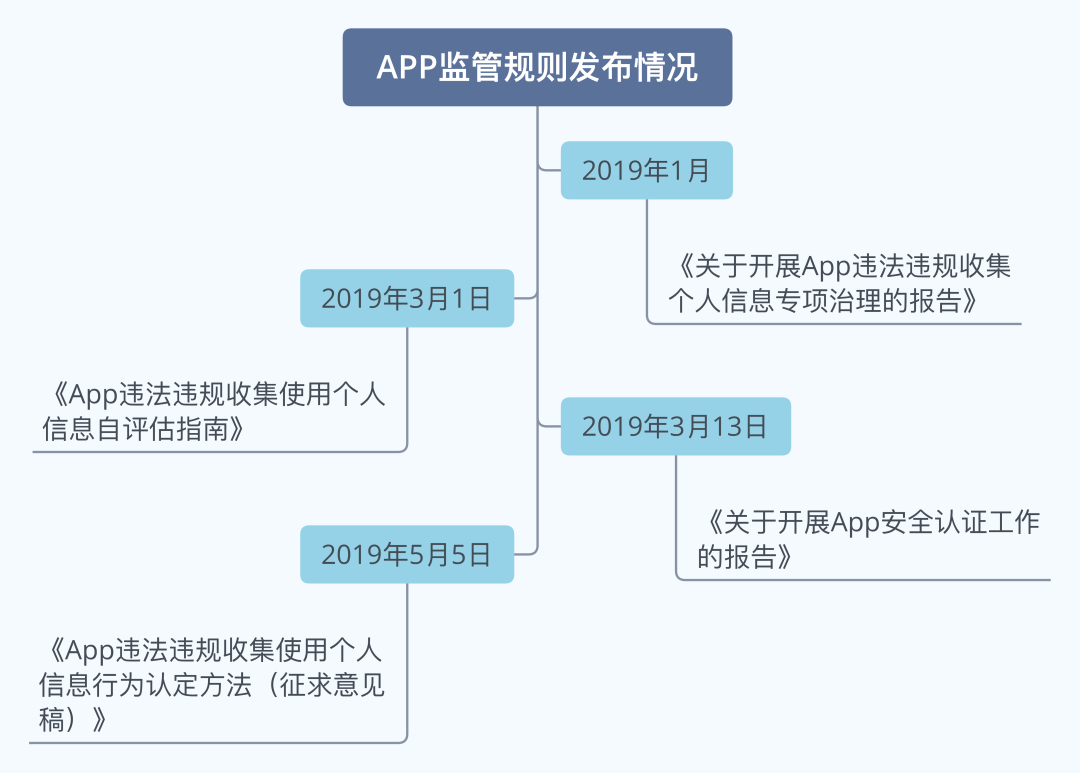
根據(jù)上文可以看出,App監(jiān)管規(guī)則從2019年1月發(fā)布《公告》開始便拉開了強(qiáng)監(jiān)管的帷幕,此后每隔兩個月便有相關(guān)的規(guī)范性文件出臺。起初是從內(nèi)部發(fā)力督促整改,鼓勵其申請安全認(rèn)定的文件,往后則是發(fā)布從外部實施監(jiān)管,迫使其做好合規(guī)整改的文件,最終形成內(nèi)外合力,雙重聯(lián)合的態(tài)勢。App監(jiān)管規(guī)則發(fā)布情況詳見下圖:
二、App監(jiān)管規(guī)則落地實施情況
在過去一段時間,政府機(jī)構(gòu)接連不斷發(fā)布App監(jiān)管規(guī)則,這些監(jiān)管規(guī)則是否有貫徹落實?追蹤發(fā)現(xiàn),政府機(jī)構(gòu)發(fā)布的App監(jiān)管規(guī)則大多都在實踐中得到了落實。
例如,四部門發(fā)布《公告》后不久,全國信息安全標(biāo)準(zhǔn)化技術(shù)委員會、中國消費(fèi)者協(xié)會、中國互聯(lián)網(wǎng)協(xié)會、中國網(wǎng)絡(luò)空間安全協(xié)會即聯(lián)合成立了App專項治理工作組,工作組通過設(shè)立“App個人信息舉報”微信公眾號和“pip@tc260.org.cn”專門郵箱兩種舉報渠道,專門面向廣大網(wǎng)友征集App運(yùn)營商違法違規(guī)收集個人信息的情況。
同時,在大型活動上,如在2019年3·15晚會上,App專項治理工作組專家現(xiàn)場曝光評估工作中發(fā)現(xiàn)的“社保掌上通”App等應(yīng)用程序違法違規(guī)收集個人信息典型問題,將其做成典型案例,對過度索權(quán)行為進(jìn)行震懾。
此外,App專項治理工作組監(jiān)管力度不斷加大。2019年4月上旬,App專項治理工作組針對30款用戶量大、問題嚴(yán)重的App,向其運(yùn)營者發(fā)送了整改通知,要求App運(yùn)營者認(rèn)真整改、舉一反三,及時糾正個人信息收集使用方面存在的問題。據(jù)悉,首批通知整改的30款A(yù)pp中,大部分企業(yè)已進(jìn)行整改,效果良好。
2019年5月24日,App專項治理工作組公布了100款常用App申請收集使用個人信息權(quán)限問題,將同一類型App的申請權(quán)限以及強(qiáng)制申請開啟權(quán)限情況進(jìn)行統(tǒng)計和對比分析,旨在通過公開披露、持續(xù)關(guān)注的方式,引導(dǎo)App運(yùn)營單位進(jìn)行自查自糾,形成社會監(jiān)督效應(yīng)。2019年5月下旬,除首次整改的30款A(yù)pp外,App專項治理工作組又分批次組織了兩批App違法違規(guī)收集使用個人信息評估工作,涉及近300款A(yù)pp。
2019年7月11號,App專項治理工作組發(fā)布了包括中國建設(shè)銀行在內(nèi)的“10款A(yù)pp存在無隱私政策等問題的通報”,2019年7月16號,App專項治理工作組又發(fā)布了“關(guān)于督促40款存在收集使用個人信息問題的App運(yùn)營者盡快整改的通知”。除了發(fā)布通報外,App專項治理工作組同時追蹤違法違規(guī)收集個人信息的運(yùn)營商的整改情況,并在2019年7月25日通過“App個人信息舉報”微信公眾號發(fā)布了“關(guān)于App問題整改情況”的通知。
截至2019年8月上旬,App專項治理工作組收到舉報信息近6000條,其中實名舉報約2000條,共涉及1800余款A(yù)pp,已有幾十款A(yù)pp遭到強(qiáng)制下架、上百款A(yù)pp被點名整改,App監(jiān)管規(guī)則落地實施情況可見一斑(具體詳見下圖):

三、全局觀:個人信息監(jiān)管的規(guī)則體系
上述內(nèi)容已經(jīng)將政府機(jī)構(gòu)如何監(jiān)管App運(yùn)營商,從監(jiān)管規(guī)則到監(jiān)管的實際操作都做了較為詳細(xì)的論述。然而,筆者認(rèn)為App合規(guī)監(jiān)管需將其放在個人信息監(jiān)管的大背景下理解,才能擁有更宏大的全局觀。須知,隨著美國Facebook泄密案的出現(xiàn)和歐盟GDPR的發(fā)布實施,數(shù)據(jù)合規(guī)問題得到了全世界的普遍關(guān)注,并且從2018年開始,我國的個人信息監(jiān)管也在不斷加強(qiáng)中,App合規(guī)監(jiān)管是目前個人信息監(jiān)管中較為突出的一環(huán),隨著后續(xù)對個人信息監(jiān)管的不斷加深,將會影響到更多行業(yè)、更多細(xì)分領(lǐng)域,因此了解個人信息監(jiān)管的規(guī)則體系實有必要。
研究發(fā)現(xiàn),我國的個人信息監(jiān)管發(fā)端于刑事領(lǐng)域,已經(jīng)在刑事領(lǐng)域形成較為體系的監(jiān)管規(guī)范。例如,2009年《刑法修正案(七)》第7條規(guī)定:增訂《刑法》第253-1條,新增出售、非法提供公民個人信息罪和非法獲取公民個人信息罪,從而將公民個人信息納入刑法保護(hù)范疇。其后《刑法修正案(九)》第17條對第253-1條做了修改,將原本兩罪名修改為侵犯公民個人信息罪,此后侵犯公民個人信息罪一直沿用至今。個人信息保護(hù)的罪名演變詳見下表:
|
表1:個人信息刑事保護(hù)的內(nèi)容演變情況 |
|
|
《刑法修正案(七)》第7條(2009年) |
《刑法修正案(九)》第17條(2015年) |
|
國家機(jī)關(guān)或者金融、電信、交通、教育、醫(yī)療等單位的工作人員,違反國家規(guī)定,將本單位在履行職責(zé)或者提供服務(wù)過程中獲得的公民個人信息,出售或者非法提供給他人,情節(jié)嚴(yán)重的,處三年以下有期徒刑或者拘役,并處或者單處罰金。 竊取或者以其他方法非法獲取上述信息,情節(jié)嚴(yán)重的,依照前款的規(guī)定處罰。 單位犯前兩款罪的,對單位判處罰金,并對其直接負(fù)責(zé)的主管人員和其他直接責(zé)任人員,依照各該款的規(guī)定處罰。 |
違反國家有關(guān)規(guī)定,向他人出售或者提供公民個人信息,情節(jié)嚴(yán)重的,處三年以下有期徒刑或者拘役,并處或者單處罰金;情節(jié)特別嚴(yán)重的,處三年以上七年以下有期徒刑,并處罰金。 違反國家有關(guān)規(guī)定,將在履行職責(zé)或者提供服務(wù)過程中獲得的公民個人信息,出售或者提供給他人的,依照前款的規(guī)定從重處罰。 竊取或者以其他方法非法獲取公民個人信息的,依照第一款的規(guī)定處罰。 單位犯前三款罪的,對單位判處罰金,并對其直接負(fù)責(zé)的主管人員和其他直接責(zé)任人員,依照各該款的規(guī)定處罰。 |
|
資料來源:筆者自制 |
|
相較于體系較為完善的個人信息刑事保護(hù),個人信息在民事法和行政法上的保護(hù)內(nèi)容分散、領(lǐng)域雜亂,整體上呈現(xiàn)“供應(yīng)不足”的現(xiàn)象。個人信息保護(hù)的民事法和行政法等規(guī)范性文件檢索詳見下表:
|
表2:涉及個人信息保護(hù)的民事法和行政法等規(guī)范性文件檢索概觀 |
||
|
規(guī)范性文件名稱 |
法律規(guī)定 |
效力層級 |
|
《中華人民共和國民法總則》(2017.10發(fā)布) |
第110條、第111條 |
法律 |
|
《中華人民共和國侵權(quán)責(zé)任法》(2010.07發(fā)布) |
第2條、第62條 |
法律 |
|
《中華人民共和國消費(fèi)者權(quán)益保護(hù)法》(2013.10修改) |
第29條、第50條、第56條 |
法律 |
|
《中華人民共和國統(tǒng)計法》(2009.06修改) |
第9條、第39條 |
法律 |
|
《中華人民共和國居民身份證法》(2011.10修改) |
第6條、第13條、第19條、第20條 |
法律 |
|
《中華人民共和國商業(yè)銀行法》(2015.08修改) |
第29條 |
法律 |
|
《中華人民共和國執(zhí)業(yè)醫(yī)師法》(2009.08修改) |
第22條、第37條 |
法律 |
|
《中華人民共和國網(wǎng)絡(luò)安全法》(2016.11發(fā)布) |
第四章“網(wǎng)絡(luò)信息安全” |
法律 |
|
《中華人民共和國郵政法》(2015.04修改) |
第3條、第36條、第64條 |
法律 |
|
《中華人民共和國未成年人保護(hù)法》(2012.10修改) |
第39條、第69條 |
法律 |
|
《中華人民共和國母嬰保健法》(2017.11修改) |
第34條 |
法律 |
|
《中華人民共和國婦女權(quán)益保障法》(2018.10修改) |
第42條 |
法律 |
|
《中華人民共和國傳染病防治法》(2013.06修改) |
第12條、第68條 |
法律 |
|
《中華人民共和國律師法》(2017.09修改) |
第38條 |
法律 |
|
《中華人民共和國電信條例》(2016.02修改) |
第65條 |
行政法規(guī) |
|
《征信業(yè)管理條例》(2013.01發(fā)布) |
第3條 |
行政法規(guī) |
|
《快遞暫行條例》(2018.03發(fā)布) |
第4條 |
行政法規(guī) |
|
《保安服務(wù)管理條例》(2009.10發(fā)布) |
第25條、第30條、第43條 |
行政法規(guī) |
|
資料來源:筆者自制,2019年3月
|
||
從上表可以看出,個人信息并沒有設(shè)置專法進(jìn)行保障,除了《網(wǎng)絡(luò)安全法》開辟專章規(guī)范網(wǎng)絡(luò)信息安全外,其余的法律均是零散的條款規(guī)定,不成體系。同時,個人信息的保護(hù)內(nèi)容較為分散,保護(hù)的領(lǐng)域有金融行業(yè)、互聯(lián)網(wǎng)行業(yè)、律師行業(yè)、母嬰行業(yè)、物流行業(yè)等行業(yè),領(lǐng)域較為混亂,并且各個領(lǐng)域的保護(hù)力度也明顯不夠。整體而言,個人信息在民事法和行政法上保護(hù)不成體系,規(guī)范密度不足。
然而,值得注意的是,2019年開始,政府在監(jiān)管個人信息上開始著重發(fā)力,特別在2019年5月到6月之間,網(wǎng)信辦等部門接連發(fā)布《數(shù)據(jù)安全管理辦法(征求意見稿)》、《兒童個人信息網(wǎng)絡(luò)保護(hù)規(guī)定(征求意見稿)》、《個人信息出境安全評估辦法(征求意見稿)》、《信息安全技術(shù)個人信息安全規(guī)范》(征求意見稿)等規(guī)范性文件,個人信息監(jiān)管持續(xù)呈井噴態(tài)勢,似有扭轉(zhuǎn)個人信息在行政法上保護(hù)力度不足的劣勢,該趨勢尤其應(yīng)得到重視。
總體而言,我國個人信息監(jiān)管的規(guī)則體系發(fā)端于刑事領(lǐng)域,在民事和行政法規(guī)范領(lǐng)域較為混亂,不成體系,但隨著2019年政府對個人信息監(jiān)管力度的加強(qiáng),行政監(jiān)管體系有逐步發(fā)展壯大的趨勢。