国产黄色片a区一区二区三区,日本天天黄色视频大全,蜜丝婷大草莓和小草莓对比 ,久久婷婷六月综合综合色啪,精品三级久久久久,久久天天躁狠狠躁夜夜免费观看,明里?侵犯中文字幕,精品国产亚洲第一区二区,年级第一照样乖乖躺在我的床上,久久久久日人妻

Loading
天衡研究
天衡研究 | 網(wǎng)絡(luò)安全系列(二):一文解讀網(wǎng)絡(luò)安全等級保護(hù)制度

2022-06-15 19:34:00


前言
 
一直以來,網(wǎng)絡(luò)安全是懸掛在企業(yè)頭頂?shù)倪_(dá)摩克利斯之劍。按照《網(wǎng)絡(luò)安全法》的相關(guān)規(guī)定,在中華人民共和國境內(nèi)建設(shè)、運(yùn)營、維護(hù)和使用網(wǎng)絡(luò)的企業(yè)應(yīng)做好網(wǎng)絡(luò)安全工作,包括做好網(wǎng)絡(luò)安全等級保護(hù)制度;購買的網(wǎng)絡(luò)產(chǎn)品、服務(wù)應(yīng)服務(wù)國家標(biāo)準(zhǔn)的強(qiáng)制性要求;做好個(gè)人信息保護(hù)工作;落實(shí)網(wǎng)絡(luò)實(shí)名制要求等。近年來,筆者在為大數(shù)據(jù)公司、互聯(lián)網(wǎng)企業(yè)、高新技術(shù)企業(yè)等提供法律服務(wù)的過程中,梳理了網(wǎng)絡(luò)安全的合規(guī)要點(diǎn),形成以下系列文章,希望對讀者有所裨益。
 
網(wǎng)絡(luò)安全系列文章第二篇:一文解讀網(wǎng)絡(luò)安全等級保護(hù)制度
 
往期精彩

網(wǎng)絡(luò)安全系列(一)“網(wǎng)絡(luò)實(shí)名制”認(rèn)證模式的入刑風(fēng)險(xiǎn)(上)

網(wǎng)絡(luò)安全系列(一)“網(wǎng)絡(luò)實(shí)名制”認(rèn)證模式的入刑風(fēng)險(xiǎn)(下)


什么是網(wǎng)絡(luò)安全等級保護(hù)制度?
 
所謂的網(wǎng)絡(luò)安全等級保護(hù)制度,是指法律規(guī)定網(wǎng)絡(luò)運(yùn)營者對于自身運(yùn)營的計(jì)算機(jī)信息系統(tǒng),還有云計(jì)算平臺(tái)/系統(tǒng)、物聯(lián)網(wǎng)以及工業(yè)控制系統(tǒng)應(yīng)進(jìn)行網(wǎng)絡(luò)安全的定級、備案、整改、測評等;公安機(jī)關(guān)應(yīng)負(fù)責(zé)對網(wǎng)絡(luò)安全等級保護(hù)工作的監(jiān)督、檢查和指導(dǎo)。
 
一、等保制度的提出
 
《中華人民共和國計(jì)算機(jī)信息系統(tǒng)安全保護(hù)條例》(生效日期:1994.02.18,下稱“1994年條例”)第9條規(guī)定:“計(jì)算機(jī)信息系統(tǒng)實(shí)行安全等級保護(hù)。安全等級的劃分標(biāo)準(zhǔn)和安全等級保護(hù)的具體辦法,由公安部會(huì)同有關(guān)部門制定。”《1994年條例》第一次提出計(jì)算機(jī)信息系統(tǒng)要實(shí)行安全等級保護(hù)制度。那么,何為“計(jì)算機(jī)信息系統(tǒng)”呢?《1994年條例》第2條進(jìn)一步指出“本條例所稱的計(jì)算機(jī)信息系統(tǒng),是指由計(jì)算機(jī)及其相關(guān)的和配套的設(shè)備、設(shè)施(含網(wǎng)絡(luò))構(gòu)成的,按照一定的應(yīng)用目標(biāo)和規(guī)則對信息進(jìn)行采集、加工、存儲(chǔ)、傳輸、檢索等處理的人機(jī)系統(tǒng)。”
 
在《1994年條例》出臺(tái)后的十年內(nèi),受限于當(dāng)時(shí)對網(wǎng)絡(luò)安全缺乏重視,以及國家對于網(wǎng)絡(luò)安全等級制度尚處于摸索階段,公安部并未采取具體行動(dòng)會(huì)同有關(guān)部門制定安全等級的劃分標(biāo)準(zhǔn)和安全等級保護(hù)的具體辦法,直到2003年9月7日,中共中央辦公廳、國務(wù)院辦公廳聯(lián)合發(fā)布《國家信息化領(lǐng)導(dǎo)小組關(guān)于加強(qiáng)信息安全保障工作的意見》【中辦發(fā)[2003]27號,下稱《2003年意見》】再一次重申:為進(jìn)一步提高信息安全保障工作的能力和水平,維護(hù)公眾利益和國家安全,促進(jìn)信息化建設(shè)健康發(fā)展,要實(shí)行信息安全等級保護(hù)。信息安全等級保護(hù)開始從計(jì)算機(jī)信息系統(tǒng)安全保護(hù)制度上升至國家信息安全保障基本制度。
 
二、等保工作的啟動(dòng)
 
在《2003年意見》發(fā)布后,公安部開始會(huì)同國家保密局、國家密碼管理局、國務(wù)院信息化工作辦公室(已撤銷)聯(lián)合開展信息安全等級保護(hù)的調(diào)研,著手制定安全等級的劃分標(biāo)準(zhǔn)和安全等級保護(hù)的具體辦法。2007年6月公安部、國家保密局、國家密碼管理局、國務(wù)院信息化工作辦公室(已撤銷)聯(lián)合發(fā)布《信息安全等級保護(hù)管理辦法》(生效日期:2007.06.22,下稱《2007年辦法》),規(guī)定安全等級的劃分標(biāo)準(zhǔn)以及安全等級保護(hù)的具體操作辦法。
 
在定級方面,《2007年辦法》第6條規(guī)定:“國家信息安全等級保護(hù)堅(jiān)持自主定級、自主保護(hù)的原則。信息系統(tǒng)的安全保護(hù)等級應(yīng)當(dāng)根據(jù)信息系統(tǒng)在國家安全、經(jīng)濟(jì)建設(shè)、社會(huì)生活中的重要程度,信息系統(tǒng)遭到破壞后對國家安全、社會(huì)秩序、公共利益以及公民、法人和其他組織的合法權(quán)益的危害程度等因素確定。” 《2007年辦法》第7條還按照信息系統(tǒng)遭受破壞對“公民、法人和其他組織、國家安全、社會(huì)秩序和公共利益”的損害程度分為了5級。
 
在備案方面,《2007年辦法》第15條規(guī)定,已運(yùn)營(運(yùn)行)/新建的第二級以上信息系統(tǒng),應(yīng)當(dāng)在安全保護(hù)等級確定后30日內(nèi),由其運(yùn)營、使用單位到所在地設(shè)區(qū)的市級以上公安機(jī)關(guān)辦理備案手續(xù)等。
 
在整改方面,《2007年辦法》第11-13條規(guī)定,營、使用單位應(yīng)當(dāng)按照國家信息安全等級保護(hù)管理規(guī)范和技術(shù)標(biāo)準(zhǔn),使用符合國家有關(guān)規(guī)定,滿足信息系統(tǒng)安全保護(hù)等級需求的信息技術(shù)產(chǎn)品,開展信息系統(tǒng)安全建設(shè)或者改建工作。與此同時(shí),國家標(biāo)準(zhǔn)化委員會(huì)等機(jī)構(gòu)并陸陸續(xù)續(xù)出臺(tái)管理規(guī)范和技術(shù)標(biāo)準(zhǔn),包括但不限于《信息安全技術(shù) 信息系統(tǒng)通用安全技術(shù)要求》(GB/T20271-2006)、《信息安全技術(shù) 網(wǎng)絡(luò)基礎(chǔ)安全技術(shù)要求》(GB/T20270-2006)、《信息安全技術(shù) 操作系統(tǒng)安全技術(shù)要求》(GB/T20272-2006)、《信息安全技術(shù) 數(shù)據(jù)庫管理系統(tǒng)安全技術(shù)要求》(GB/T20273-2006)、《信息安全技術(shù) 服務(wù)器技術(shù)要求》、《信息安全技術(shù) 終端計(jì)算機(jī)系統(tǒng)安全等級技術(shù)要求》(GA/T671-2006)等技術(shù)標(biāo)準(zhǔn)以及《信息安全技術(shù) 信息系統(tǒng)安全管理要求》(GB/T20269-2006)、《信息安全技術(shù) 信息系統(tǒng)安全工程管理要求》(GB/T20282-2006)、《信息系統(tǒng)安全等級保護(hù)基本要求》等管理規(guī)范標(biāo)準(zhǔn)。
 
在測評/自查方面,《2007年辦法》第14條規(guī)定:“信息系統(tǒng)建設(shè)完成后,運(yùn)營、使用單位或者其主管部門應(yīng)當(dāng)選擇符合本辦法規(guī)定條件的測評機(jī)構(gòu),依據(jù)《信息系統(tǒng)安全等級保護(hù)測評要求》等技術(shù)標(biāo)準(zhǔn),定期對信息系統(tǒng)安全等級狀況開展等級測評。”
 
在《2007年辦法》發(fā)布后不久,公安部、國家保密局、國家密碼管理局、國務(wù)院信息化工作辦公室(已撤銷)便聯(lián)合下發(fā)《關(guān)于開展全國重要信息系統(tǒng)安全等級保護(hù)定級工作的通知》(公信安〔2007〕861號)要求全國有關(guān)部門對于重要的信息系統(tǒng)開展等保定級工作。自此,等保工作正式開始啟動(dòng)實(shí)施。
 
三、等保工作的規(guī)模推進(jìn)
 
隨著《2007年辦法》的出臺(tái)以及《關(guān)于開展全國重要信息系統(tǒng)安全等級保護(hù)定級工作的通知》(公信安〔2007〕861號)的發(fā)布,全國開始如火如荼推動(dòng)等保制度,2010年3月公安部出臺(tái)《關(guān)于推動(dòng)信息安全等級保護(hù)測評體系建設(shè)和開展等級測評工作的通知》(公信安[2010]303號),鼓勵(lì)更多企業(yè)從事等保測評工作,并督促備案單位自覺開展測評工作;2010年12月,公安部和國務(wù)院國有資產(chǎn)監(jiān)督管理委員會(huì)聯(lián)合出臺(tái)《關(guān)于進(jìn)一步推進(jìn)中央企業(yè)信息安全等級保護(hù)工作的通知》,力圖以中央企業(yè)為抓手,全部督促企業(yè)推進(jìn)等保工作。
 
尤為重要的是,2016年《網(wǎng)絡(luò)安全法》發(fā)布后,明確規(guī)定:“國家實(shí)行網(wǎng)絡(luò)安全等級保護(hù)制度。”并細(xì)化了網(wǎng)絡(luò)運(yùn)營者的安全保護(hù)義務(wù),包括但不限于:1)制定內(nèi)部安全管理制度和操作規(guī)程,確定網(wǎng)絡(luò)安全負(fù)責(zé)人,落實(shí)網(wǎng)絡(luò)安全保護(hù)責(zé)任;2)采取防范計(jì)算機(jī)病毒和網(wǎng)絡(luò)攻擊、網(wǎng)絡(luò)侵入等危害網(wǎng)絡(luò)安全行為的技術(shù)措施;3)采取監(jiān)測、記錄網(wǎng)絡(luò)運(yùn)行狀態(tài)、網(wǎng)絡(luò)安全事件的技術(shù)措施,并按照規(guī)定留存相關(guān)的網(wǎng)絡(luò)日志不少于六個(gè)月;4)采取數(shù)據(jù)分類、重要數(shù)據(jù)備份和加密等措施等。除此之外,《網(wǎng)絡(luò)安全法》進(jìn)一步規(guī)定,如果網(wǎng)絡(luò)運(yùn)營者無法履行前述義務(wù)的,由有關(guān)主管部門責(zé)令改正,給予警告;拒不改正或者導(dǎo)致危害網(wǎng)絡(luò)安全等后果的,處一萬元以上十萬元以下罰款,對直接負(fù)責(zé)的主管人員處五千元以上五萬元以下罰款。國家始將等保制度法制化,從國家戰(zhàn)略的高度重視等保工作。 
 
四、等保工作的創(chuàng)新
 
從《1994年條例》的發(fā)布到2017年《網(wǎng)絡(luò)安全法》的實(shí)施,等保制度已經(jīng)走過了20多個(gè)春秋,已經(jīng)在實(shí)務(wù)中形成了一套完整的等保工作制度流程,制定了一整套規(guī)范指引,包括但不限于《信息安全技術(shù) 信息系統(tǒng)通用安全技術(shù)要求》(GB/T20271-2006)、《信息安全技術(shù) 網(wǎng)絡(luò)基礎(chǔ)安全技術(shù)要求》(GB/T20270-2006)、《信息安全技術(shù) 操作系統(tǒng)安全技術(shù)要求》(GB/T20272-2006)、《信息安全技術(shù) 數(shù)據(jù)庫管理系統(tǒng)安全技術(shù)要求》(GB/T20273-2006)、《信息安全技術(shù) 服務(wù)器技術(shù)要求》、《信息安全技術(shù) 終端計(jì)算機(jī)系統(tǒng)安全等級技術(shù)要求》(GA/T671-2006)等技術(shù)標(biāo)準(zhǔn)以及《信息安全技術(shù) 信息系統(tǒng)安全管理要求》(GB/T20269-2006)、《信息安全技術(shù) 信息系統(tǒng)安全工程管理要求》(GB/T20282-2006)、《信息系統(tǒng)安全等級保護(hù)基本要求》等管理規(guī)范標(biāo)準(zhǔn)。
 
二十多年來,我國的等級保護(hù)一直框限于《1994年條例》界定的“信息系統(tǒng)”的保護(hù),即對于“計(jì)算機(jī)及其相關(guān)的和配套的設(shè)備、設(shè)施(含網(wǎng)絡(luò))構(gòu)成的,按照一定的應(yīng)用目標(biāo)和規(guī)則對信息進(jìn)行采集、加工、存儲(chǔ)、傳輸、檢索等處理的人機(jī)系統(tǒng)”的保護(hù),然而技術(shù)發(fā)展日新月異,隨著云計(jì)算、物聯(lián)網(wǎng)、移動(dòng)互聯(lián)網(wǎng)的出現(xiàn),新的技術(shù)事物也會(huì)出現(xiàn)網(wǎng)絡(luò)安全問題,也需要對其進(jìn)行保護(hù)。有鑒于此,2019年5月13日,國家市場監(jiān)督管理總局召開新聞發(fā)布會(huì),正式發(fā)布《信息安全技術(shù)網(wǎng)絡(luò)安全等級保護(hù)基本要求》2.0版本,并對前述技術(shù)標(biāo)準(zhǔn)和管理規(guī)范標(biāo)準(zhǔn)進(jìn)行更新調(diào)整,例如,將定級對象由原來的信息系統(tǒng),擴(kuò)展至云計(jì)算、物聯(lián)網(wǎng)、移動(dòng)互聯(lián)網(wǎng)以及工業(yè)控制系統(tǒng)等;在原本定級環(huán)節(jié)、備案環(huán)節(jié)、建設(shè)整改環(huán)節(jié)、等級測評環(huán)節(jié)和安全監(jiān)管環(huán)節(jié)外增加新的安全要求(安全要求需要具體分析,本文不再詳細(xì)展開說明)等。總體而言,如果說前二十年的等保制度是圍繞著“信息系統(tǒng)安全”所展開保護(hù)的話,等保2.0的發(fā)布意味著等保制度開始圍繞著“網(wǎng)絡(luò)安全”所展開保護(hù)。
 
五、等保工作的實(shí)務(wù)操作
 
具體而言,等保工作分為五個(gè)環(huán)節(jié),分別是定級環(huán)節(jié)、備案環(huán)節(jié)、建設(shè)整改環(huán)節(jié)、等級測評環(huán)節(jié)和安全監(jiān)管環(huán)節(jié)。
 
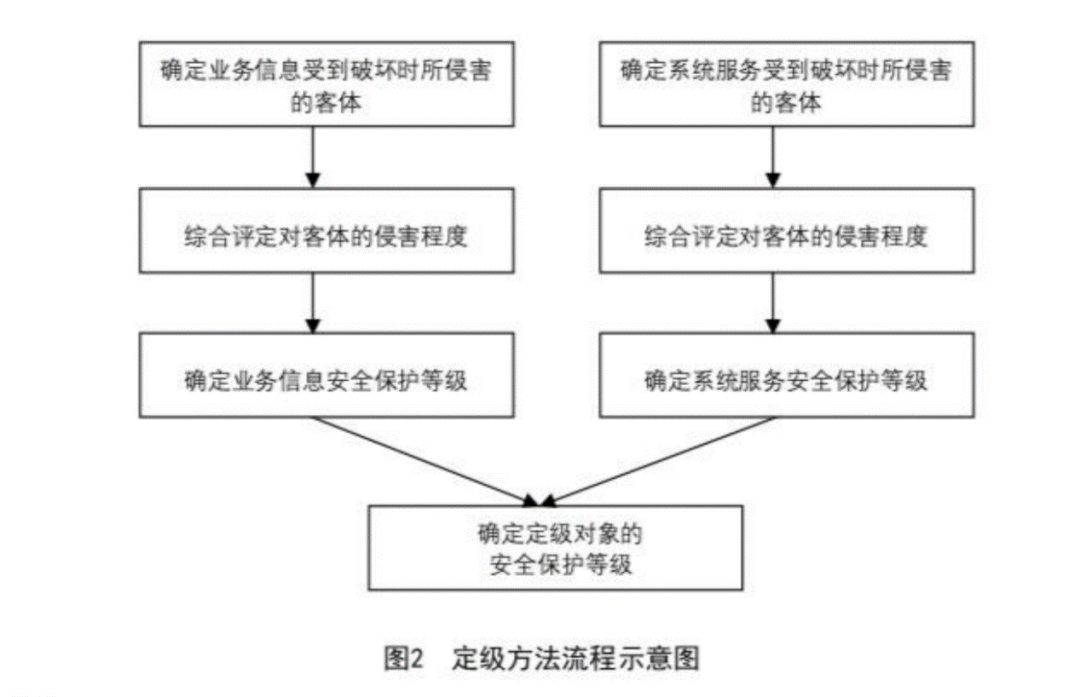
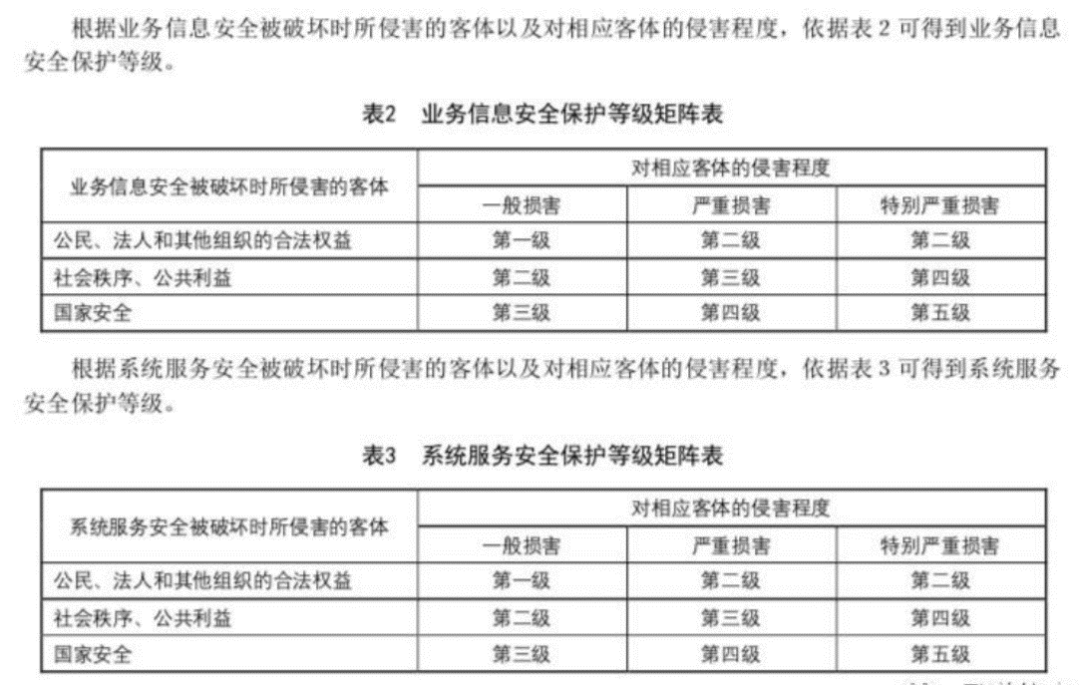
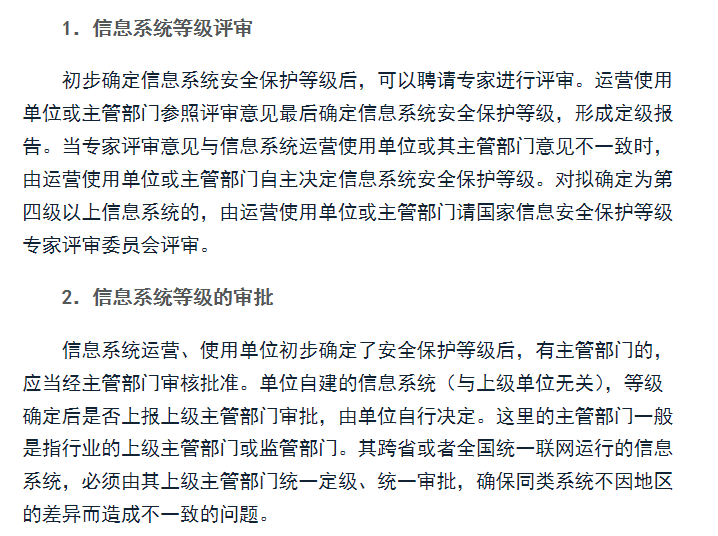
在定級環(huán)節(jié),我國實(shí)行“自主定級、自主保護(hù)”原則,即網(wǎng)絡(luò)運(yùn)營者針對具體的定級對象,根據(jù)定級對象“業(yè)務(wù)信息”類型和“系統(tǒng)服務(wù)”類型在國家安全、經(jīng)濟(jì)建設(shè)、社會(huì)生活中的重要程度,信息系統(tǒng)遭到破壞后對國家安全、社會(huì)秩序、公共利益以及公民、法人和其他組織的合法權(quán)益的危害程度等因素,確定定級對象的等級。根據(jù)《2007年辦法》的規(guī)定,定級對象的等級共分為五級:
 
第一級,信息系統(tǒng)受到破壞后,會(huì)對公民、法人和其他組織的合法權(quán)益造成損害,但不損害國家安全、社會(huì)秩序和公共利益。
 
第二級,信息系統(tǒng)受到破壞后,會(huì)對公民、法人和其他組織的合法權(quán)益產(chǎn)生嚴(yán)重?fù)p害,或者對社會(huì)秩序和公共利益造成損害,但不損害國家安全。
 
第三級,信息系統(tǒng)受到破壞后,會(huì)對社會(huì)秩序和公共利益造成嚴(yán)重?fù)p害,或者對國家安全造成損害。
 
第四級,信息系統(tǒng)受到破壞后,會(huì)對社會(huì)秩序和公共利益造成特別嚴(yán)重?fù)p害,或者對國家安全造成嚴(yán)重?fù)p害。
 
第五級,信息系統(tǒng)受到破壞后,會(huì)對國家安全造成特別嚴(yán)重?fù)p害。
 
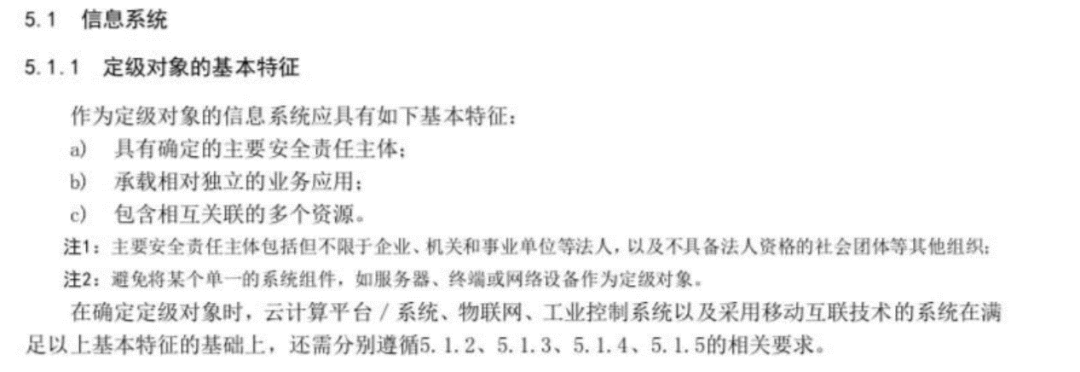
定級對象的確認(rèn)詳見下圖:

定級對象的等級確認(rèn)方式詳見下圖:


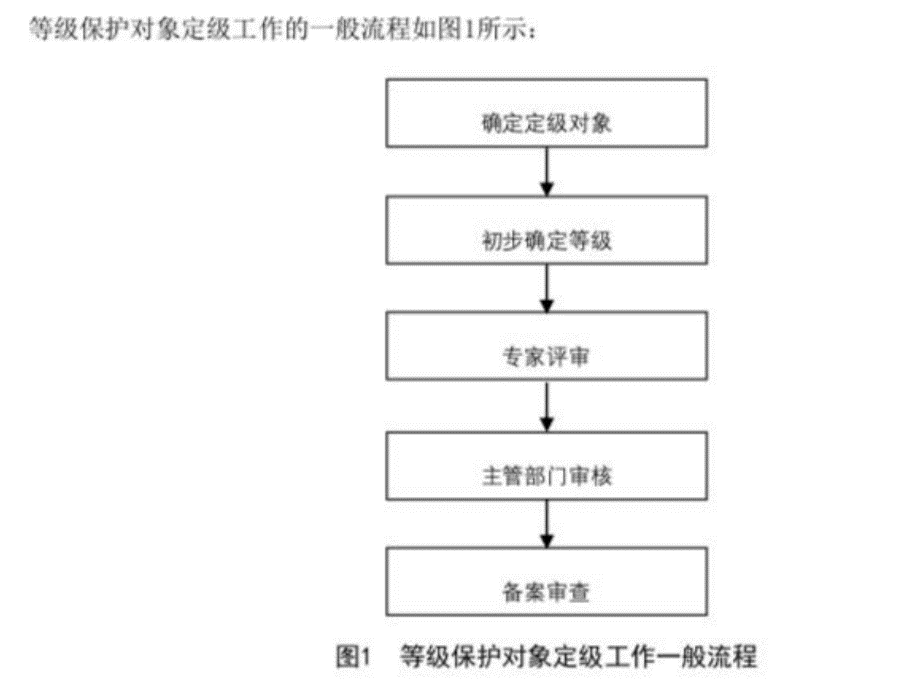
定級的流程詳見下圖:


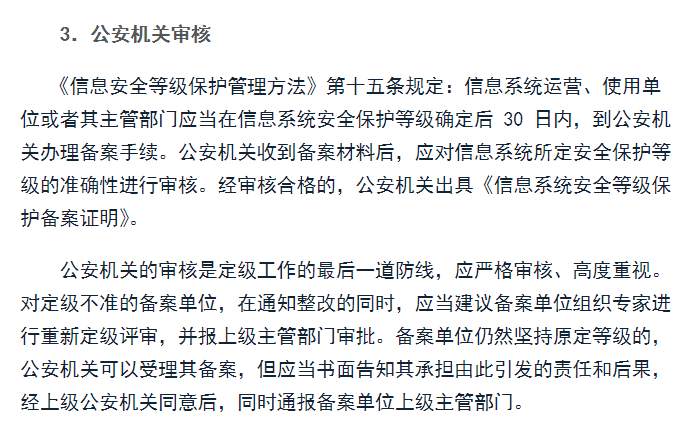
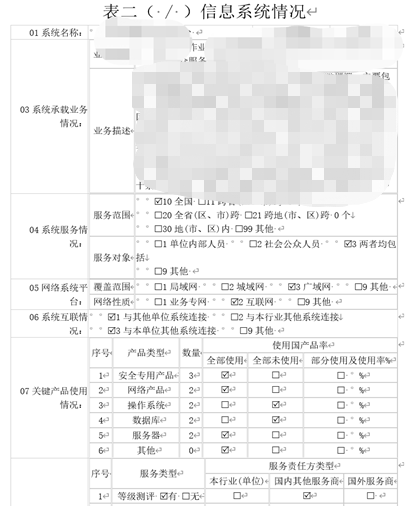
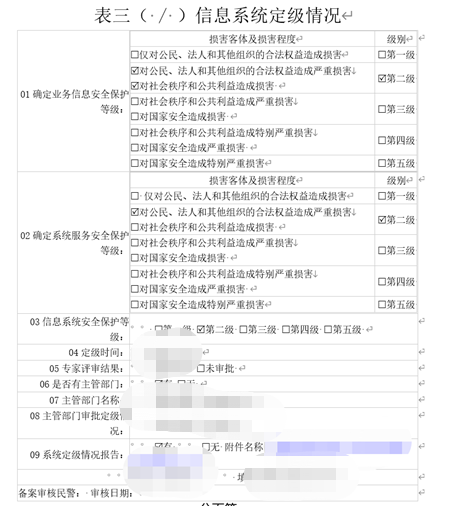
在備案環(huán)節(jié),按照《信息安全等級保護(hù)備案實(shí)施細(xì)則》規(guī)定:網(wǎng)絡(luò)運(yùn)營者應(yīng)當(dāng)在信息系統(tǒng)安全保護(hù)等級確定后30日內(nèi),到公安機(jī)關(guān)公共信息網(wǎng)絡(luò)安全監(jiān)察部門辦理備案手續(xù)。辦理備案手續(xù)時(shí),應(yīng)當(dāng)首先到公安機(jī)關(guān)指定的網(wǎng)址下載并填寫備案表,準(zhǔn)備好備案文件,然后到指定的地點(diǎn)備案。備案時(shí)應(yīng)當(dāng)提交《信息系統(tǒng)安全等級保護(hù)備案表》(一式兩份)及其電子文檔。第二級以上信息系統(tǒng)備案時(shí)需提交《備案表》中的表一、二、三;第三級以上信息系統(tǒng)還應(yīng)當(dāng)在系統(tǒng)整改、測評完成后30日內(nèi)提交《備案表》表四及其有關(guān)材料。
 
備案表格詳見下圖:


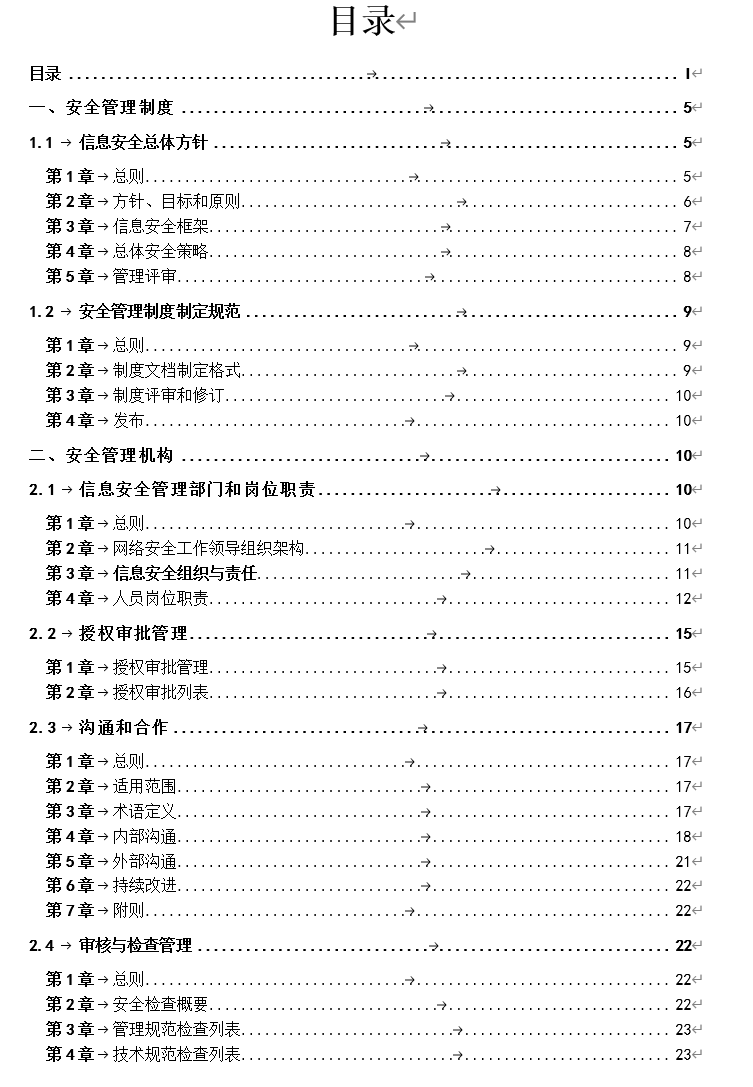
在整改環(huán)節(jié),按照《關(guān)于開展信息安全等級保護(hù)安全建設(shè)整改工作的指導(dǎo)意見》的要求,網(wǎng)絡(luò)運(yùn)營者要建立健全并落實(shí)符合相應(yīng)等級要求的安全管理制度:一是信息安全責(zé)任制,明確信息安全工作的主管領(lǐng)導(dǎo)、責(zé)任部門、人員及有關(guān)崗位的信息安全責(zé)任;二是人員安全管理制度,明確人員錄用、離崗、考核、教育培訓(xùn)等管理內(nèi)容;三是系統(tǒng)建設(shè)管理制度,明確系統(tǒng)定級備案、方案設(shè)計(jì)、產(chǎn)品采購使用、密碼使用、軟件開發(fā)、工程實(shí)施、驗(yàn)收交付、等級測評、安全服務(wù)等管理內(nèi)容;四是系統(tǒng)運(yùn)維管理制度,明確機(jī)房環(huán)境安全、存儲(chǔ)介質(zhì)安全、設(shè)備設(shè)施安全、安全監(jiān)控、網(wǎng)絡(luò)安全、系統(tǒng)安全、惡意代碼防范、密碼保護(hù)、備份與恢復(fù)、事件處 置、應(yīng)急預(yù)案等管理內(nèi)容。建立并落實(shí)監(jiān)督檢查機(jī)制,定期對各項(xiàng)制度的落實(shí)情況進(jìn)行自查和監(jiān)督檢查。
 
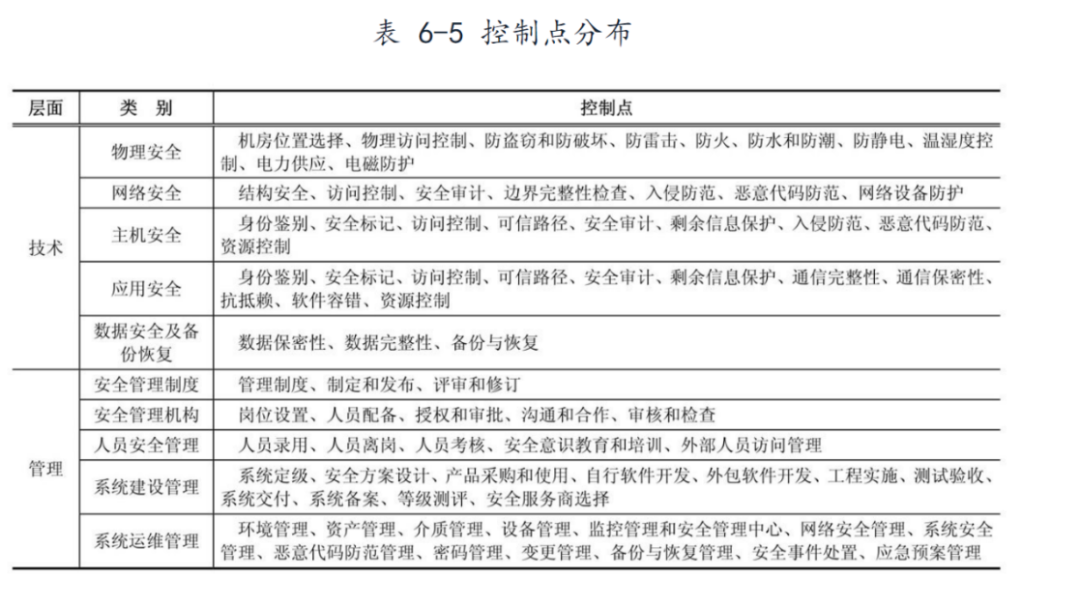
此外,網(wǎng)絡(luò)運(yùn)營者還需開展信息安全等級保護(hù)安全技術(shù)措施建設(shè),制定符合相應(yīng)等級要求的信息系統(tǒng)安全技術(shù)建設(shè)整改方案,開展信息安全等級保護(hù)安全技術(shù)措施建設(shè),落實(shí)相應(yīng)的物理安全、網(wǎng)絡(luò)安全、主機(jī)安全、應(yīng)用安全和數(shù)據(jù)安全等安全保護(hù)技術(shù)措施,建立并完善信息系統(tǒng)綜合防護(hù)體系,提高信息系統(tǒng)的安全防護(hù)能力和水平。

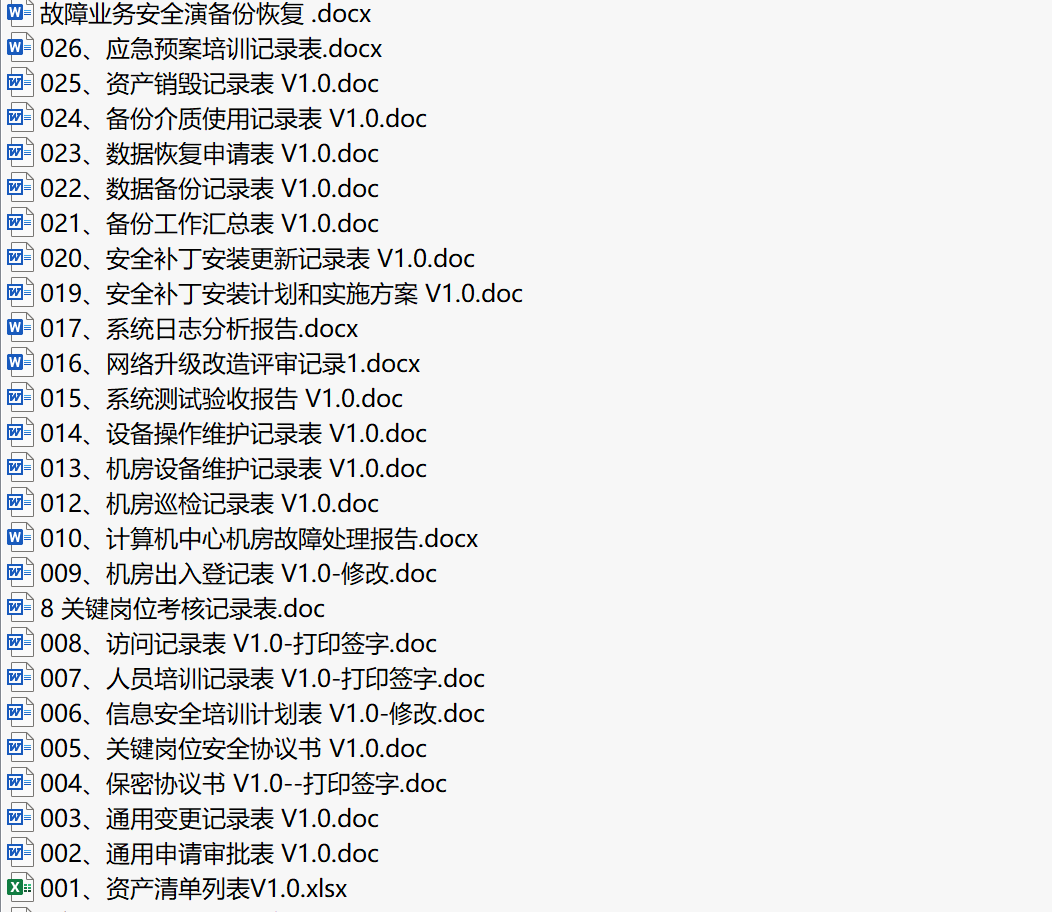
下圖為筆者為服務(wù)單位起草的全套服務(wù)文件:


在測評/自查環(huán)節(jié),按照《關(guān)于開展信息安全等級保護(hù)安全建設(shè)整改工作的指導(dǎo)意見》的要求,網(wǎng)絡(luò)運(yùn)營者要選擇由省級(含)以上信息安全等級保護(hù)工作協(xié)調(diào)小組辦公室審核并備案的測評機(jī)構(gòu),對第三級(含)以上信息系統(tǒng)開展等級測評工作。等級測評機(jī)構(gòu)依據(jù)《信息系統(tǒng) 安全等級保護(hù)測評要求》等標(biāo)準(zhǔn)對信息系統(tǒng)進(jìn)行測評,對照相應(yīng)等級安全保護(hù)要求進(jìn)行差距分析,排查系統(tǒng)安全漏洞和隱患并分析其風(fēng)險(xiǎn),提出改進(jìn)建議,按照公安部制訂的信息系統(tǒng)安全等級測評報(bào)告格式編制等級測評報(bào)告。經(jīng)測評未達(dá)到安全保護(hù)要求的,要根據(jù)測評報(bào)告中的改進(jìn)建議,制定整改方案并進(jìn)一步進(jìn)行整改。各部門要及時(shí)向受理備案的公安機(jī)關(guān)提交等級測評報(bào)告。對于重要部門的第二級信息系統(tǒng), 可以參照上述要求開展等級測評工作。
 
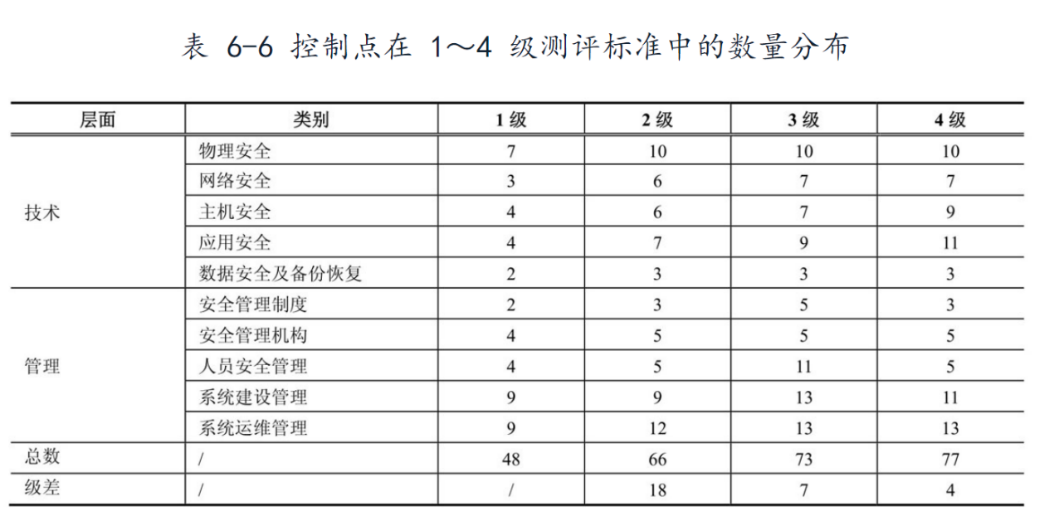
具體而言,測評的事項(xiàng)主要包括如下內(nèi)容:


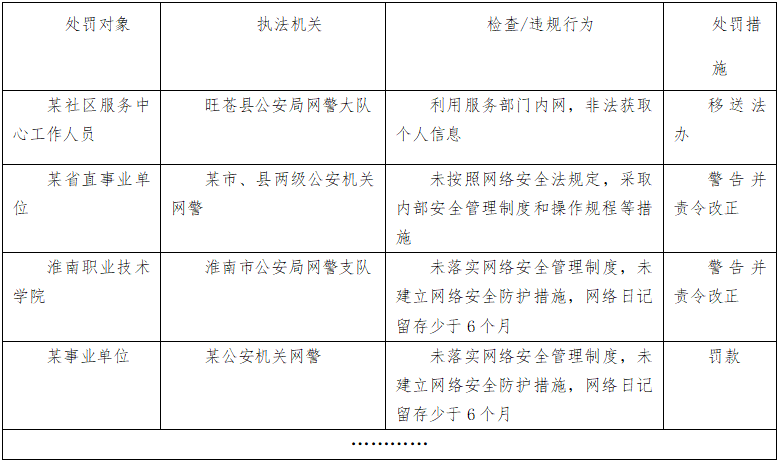
在安全監(jiān)督環(huán)節(jié),根據(jù)《2007年辦法》第3條規(guī)定:“公安機(jī)關(guān)負(fù)責(zé)信息安全等級保護(hù)工作的監(jiān)督、檢查、指導(dǎo)。”因此,公安部門會(huì)定期巡查網(wǎng)絡(luò)運(yùn)營者對等保工作的落實(shí)情況,如未嚴(yán)格按照等保制度要求落實(shí),可根據(jù)《網(wǎng)絡(luò)安全法》、《2007年辦法》等規(guī)定,對相關(guān)的網(wǎng)絡(luò)運(yùn)營者進(jìn)行處罰。
 
下圖為筆者找到的相關(guān)處罰案例:

 
六、律師在等保業(yè)務(wù)中大有作為
 
筆者在服務(wù)互聯(lián)網(wǎng)企業(yè)時(shí),發(fā)現(xiàn)互聯(lián)網(wǎng)企業(yè)大多只聘請網(wǎng)絡(luò)安全機(jī)構(gòu)為公司做等保制度的搭建,而將律師排除在外。其原因在于互聯(lián)網(wǎng)企業(yè)認(rèn)為等保定級后涉及到技術(shù)措施的整改,因此等保工作屬于網(wǎng)絡(luò)安全機(jī)構(gòu)的業(yè)務(wù)范疇,與律師無關(guān)。通常而言,網(wǎng)絡(luò)安全機(jī)構(gòu)擅長于為互聯(lián)網(wǎng)企業(yè)提供技術(shù)措施的整改服務(wù),但對于制度整改的服務(wù),網(wǎng)絡(luò)安全機(jī)構(gòu)多數(shù)只給互聯(lián)網(wǎng)企業(yè)一套范本文件,該范本文件只作為提交備案的資料,并不符合公司的實(shí)際情形,也未在實(shí)際業(yè)務(wù)開展中落地執(zhí)行,導(dǎo)致實(shí)務(wù)中出現(xiàn)技術(shù)措施完成整改后,后續(xù)出現(xiàn)問題,律師再進(jìn)場提供互聯(lián)網(wǎng)合規(guī)服務(wù)。由于存在前后腳提供服務(wù)的情形,導(dǎo)致律師與網(wǎng)絡(luò)技術(shù)服務(wù)人員無法有效溝通,技術(shù)整改和法律合規(guī)出現(xiàn)割裂和斷層,出現(xiàn)重復(fù)盡調(diào),無效盡調(diào)、服務(wù)過程溝通不暢、銜接困難等問題。
 
實(shí)際上,筆者認(rèn)為等保工作的開展應(yīng)該是律師和網(wǎng)絡(luò)安全機(jī)構(gòu)同時(shí)進(jìn)場,各自在有效配合的基礎(chǔ)上,既可搭建起符合等級測評的技術(shù)要求,也方便起草符合企業(yè)實(shí)際需求的制度方案,對于企業(yè)而言,無疑是效率最高的處理方式。